Gehacked is mischien wat overdreven gesteld, maar toch!
Ready for a New Day
Een vriend van me, Michael Kogeler, is Marketing Organisation Director bij Microsoft BeLux. a.s. Donderdag wordt er een groot evenement georganiseerd rondom de lancering van Windows Vista, 2007 Microsoft Office System en Exchange Server 2007. Het evenement wordt ondersteunt met een website. Die ik natuurlijk ben gaan bekijken omdat ik benieuwd was naar de agenda. Maar in een vorm van beroepsdeformatie heb ik het ook een beetje onderworpen aan een kleine security test...
Cross Site Scripting (XSS)
De website www.readyforanewday.be is in Flash gebouwd en wordt gehost op het Windows 2003 server platform met de IIS 6.0 webserver.
De website is gebouwd door Proximity, onderdeel van het BBDO netwerk. Helaas zitten er Cross Site Scripting problemen in het formulier waarmee collega's uitgenodigd kunnen worden voor het evenement.
Er wordt geen input en output validatie uitgevoerd waardoor het mogelijk is HTML en JavaScript in de velden in te voeren die nog wordt uitgevoerd ook!
Zo heb ik een uitnodiging van Steve Ballmer voor Michael gemaakt...
(link naar de printscreen)
[Full Disclosure]
Als rechtgeaarde "whitehat" moet ik natuurlijk laten zien hoe de hack in elkaar steekt en wat eraan gedaan kan worden om misbruik verder te voorkomen.
Het probleem zit o.a. in het "Invite a colleague" formulier. Bij het testen op XSS vulnerabilities begin ik meestal met het invoeren van een eenvoudige HTML of JavaScript tag. In dit geval in het veld First name. Zet daar b.v. tussen de h1 tags een tekst in en klik op de preview knop.
Als je dan de tekst in grote dikke letters ziet, weet je dat de input klakkeloos wordt overgenomen en wordt uitgevoerd door de webserver. Feitelijk kun je dan alle html tags gebruiken om de website te verbouwen...
Ik ben dat vervolgens gaan uitbouwen met een iframe waarin ik een foto van Steve Ballmer open met een tekst waardoor het lijkt dat Michael door Steve himself wordt uitgenodigd...
Hoe voorkomen?
De oplossing bestaat uit het valideren van de input. Door HTML tags te filteren kom je al een heel eind. Beter nog is het gebruik van een regular expression waarmee alle mogelijke opties ongedaan gemaakt kunnen worden.
Adobe beschreef het probleem al in 2004.
Nu maar hopen dat Proximity het probleem snel oplost. Microsoft heeft een hoop geinvesteerd in haar security imago en door dergelijke domme fouten, kunnen ze bijna weer opnieuw beginnen...


Ajax (in)Security
|
dinsdag, oktober 24, 2006
In een presentatie over web applicatie security van de SNUG, besprak ik ook AJAX. De combinatie van bestaande programmeertechnieken om rijkere client applicaties te bouwen heeft een potentieel security probleem in zich.
In een webcast van SPI Dynamics wordt dat ook nog eens benadrukt.
In een webcast van SPI Dynamics wordt dat ook nog eens benadrukt.
Nieuwe tool voor de hacker: Google's Code Search
|
maandag, oktober 23, 2006
Google Hacking is een bekend fenomeen geworden waarbij hackers de zoekfunctionaliteit van Google Search gebruiken om zichzelf toegang te verschaffen tot data.
Daar is nu een krachtige tool bijgekomen, Google Code Search.
Het is een searchengine waarmee door sourcecode gezocht kan worden.
Google geeft in de FAQ aan dat het "publicly accessible source code hosted on the Internet" indexeerd voor deze service. Maar net als bij de eerdere Google Hacking voorbeelden zit hem daar juist de pijn... Want het indexeert ook backups die niet verwijderd zijn of andere code waarvan het niet de bedoeling is dat iedereen die kan inzien. Zo kan het voorkomen dat copyrighted code wordt weergeven...
Het is een behoorlijk geavanceerde service. Het is bijvoorbeeld mogelijk regular expressions te gebruiken in de zoekopdracht. En de engine detecteert om welke programmeertaal het gaat...
De resultaten worden in Google's Search Data Api xml feed aangeboden zodat ze geïntegreerd kunnen worden in een ontwikkeltool als Eclipse.
Zelf proberen?
Zoek maar een op security hole of security todo...
Assa Abloy in de Veerhaven te Rotterdam
|
zondag, juni 04, 2006
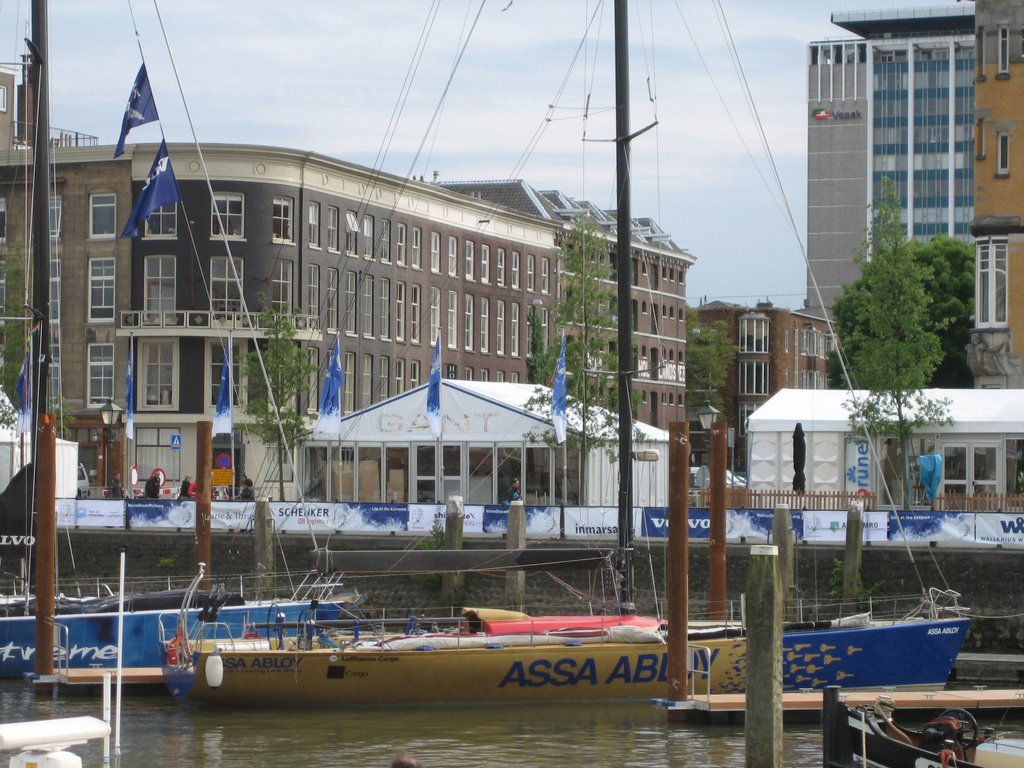 Vandaag ben ik even gaan kijken in de Veerhaven.
De evenementen rond de Volvo Ocean Race beginnen morgen dus wilde ik even rustig rondlopen in de haven.
De VO 70's liggen nog ergens op de Noordzee te dobberen, maar er lag al wel een oud gediende uit de VOR van 2001- 2002 in de haven. De Assa Abloy, een VO 60 die als tweede eindigde in de vorige editie van de race.
Waarschijnlijk gaat ze deelnemen aan de Vintage Races.
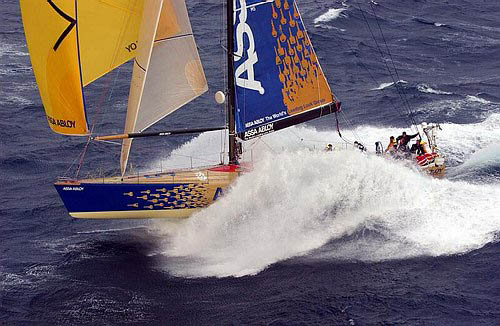 De uitslag van de VOR 2001- 2002:
1 Illbruck Challenge
2 ASSA ABLOY
3 Amer Sports One
4 Team Tyco
5 News Corp
6 Djuice Dragons
7 Team SEB
8 Amer Sports Too
De Assa Abloy won, net als de Illbruck Challenge, 4 etapes!
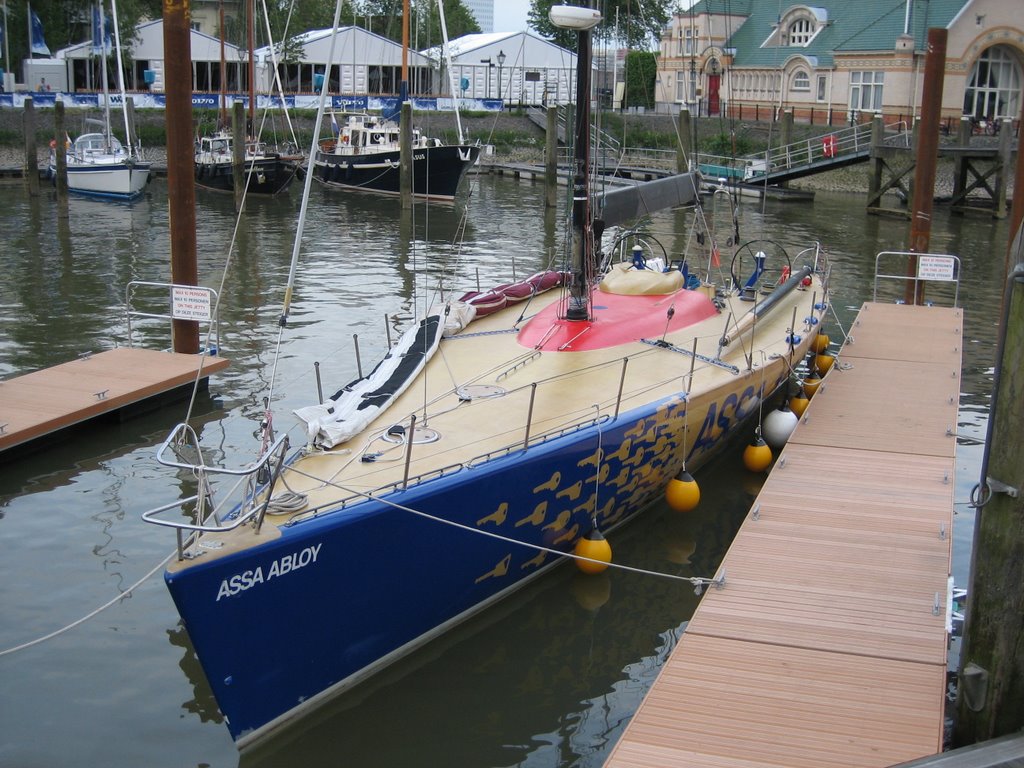 Na wat speuren op het web, blijkt de Assa Abloy, gedoopt: Elisabeth Rehn, te koop.
Voor eur. 475.000,- kun je je VO 60 project beginnen!... Bijkomend voordeel de delivery is al geregeld.

Mac Mini als webserver - deel 4
|
zondag, maart 26, 2006
Joomla! draait nu op de Mac Mini. De komende weken zal ik een template gaan ontwikkelen en de Ceberus Helpdesk applicatie gaan intergreren.
Mac Mini als webserver - deel 3
|
donderdag, maart 23, 2006

De Mac Mini webserver is nu operationeel. Ik heb XAMPP van Apache Friends gebruikt om een standaard set te installeren.
Deze set bestaatuit:
Apache, MySQL, PHP & PEAR, SQLite, Perl, ProFTPD, phpMyAdmin, OpenSSL, GD, Freetype2, libjpeg, libpng, zlib, Ming, Webalizer, mod_perl, eAccelerator, phpSQLiteAdmin.
De installatie verliep niet geheel vlekkeloos. Zo klopte b.v. het commando om XAMPP te beveiligen niet. Op de website staat het commando: /opt/lampp/lampp security maar dat is het commando voor Linux. Onder MAC OS X moet het zijn: /Applications/xampp/xamppfiles/mampp security.
Nu alles draait kan ik het gaan testen. Zo wil ik weten wat de performance is van de website onder http en https. En ik wil het stroom verbruik onder de verschillende belastingniveaus meten.
-wordt vervolgd-
Mac Mini als webserver - deel 2
|
maandag, maart 20, 2006
Tools voor het hosten van websites op de Mac Mini:
iTools van Tenon Intersystems;
En er is een handleiding die stap voor stap de installatie van Apache, MySQL en BBPHP beschrijft.
Wordt vervolgd...
iTools van Tenon Intersystems;
En er is een handleiding die stap voor stap de installatie van Apache, MySQL en BBPHP beschrijft.
Wordt vervolgd...
Mac Mini als webserver
|
zondag, maart 19, 2006
Na een aantal weken zoeken naar de optimale webserver hardware voor thuis, heb ik gekozen voor de Mac Mini.
Naar mijn mening levert de Mac Mini de beste prijs/ prestatie.
Het is een energie zuinige, compacte en complete oplossing.
Tenon Intersystems heeft februari vorig jaar een onderzoek gedaan naar de mogelijkheden van de Mac Mini als webserver. De uitslag was op z'n minst opvallend: "The Mac mini topped out at 1239 hits per second, yielding 2502 Kbytes/sec of data served, while the dual-G5 held up 2174 hits per second, yielding 4387 Kbytes/sec."
Dit heeft de ISP macminicolo doen besluiten een commeciele dienst op basis van de Mac Mini aan te gaan bieden.
De komende weken zal ik mijn installatie online brengen via: https://extranet.favroom.nl
Ma's Cruise
|
woensdag, februari 15, 2006
 Cruise
Mijn moeder vertrekt morgen naar Barbados voor een cruise door het Amazone gebied.
Fred Olsen Cruise Lines
Op de website van Fred Olsen Cruise Lines vond ik uitgereidde informatie en een mooie kaart.
Zo is er informatie te vinden over alle plaatsen die aangedaan worden en de excursies die gemaakt kunnen worden. En natuurlijk informatie over het ship de Braemar.
Een mooi schip al vind ik de klassieke lijnen van de BlackWatch toch wel mooier.
Shiplocator
De website heeft ook een verrassende feature, de shiplocator. De schepen zijn via GPS te volgen.
Als je de source bekijkt van de pagina met de shiplocator, zie je dat de applet van purplefinder.com komt. Ook het userid (foc) en password (freols) staan in de source. Op zich niet zo spannend, maar met die informatie kun je dus inloggen op de site en op een andere manier de informatie van het schip en zijn positie raadplegen. De applet wordt ook veel groter weergegeven.
USB stick
|
vrijdag, februari 03, 2006
Vorige maand zijn er twee USB memoy sticks gevonden met staatsgeheimen. Beide keren ging het om documenten van het ministerie van Defensie.
De ministeries die werken met staatsgeheimen hebben procedures voor het omgaan met staatsgeheimen en USB memory sticks voor de opslag van data.
Ze gebruiken speciale laptops waarmee data encrypt op USB sticks opgeslagen kan worden. Ze gebruiken ook kleurgecodeerde USB sticks. Rode sticks bevatten staatsgeheimen en mogen het kantoor niet verlaten, zwarte sticks bevatten encrypte staatsgeheimen en mogen de kantoren wel verlaten.
De gevonden sticks waren persoonlijk eigendom van degene die hem verloren had. De medewerkers van het ministerie hadden zich dus niet aan de procedures gehouden!
LotuSphere 2006 - Dinsdag 24 januari
|
dinsdag, januari 24, 2006
In de ochtend heb ik de volgende sessies gevolgd:
- HND 105: IBM WebSphere Portal Security Hands- on Lab
- BP 103: Managing the Systems Development Lifecycle (SDLC) with IBM Lotus Notes and Domino
HND 105: IBM WebSphere Portal Security Hands- on Lab
Dit was een intensieve en diepgaande hands- on.
De installatie bestond uit:
WPS 5.1.0.1
Tivoli Directory Server 5.2
De taken die we moesten uitvoeren:
1. Security activeren.
- LDAP server starten vanaf de command prompt
- Helper file bewerken en met wpsconfig laden
- LTPA configuratie controleren
- LDAP configuratie valideren en laden
2. USER_DESC tabel controleren
We maakten gebruik van Cloudscape, dus met de Cloudscape tools controleerden we de tabellen.
3. WMMUR configuratie aanpassen
Omdat de EJB container komt op zodra de server gestart wordt, dus de security server id moet ge-authenticeerd worden. Om ervoor te zorgen dat dat gebeurd voordat de EJB container geladen wordt, kun je gebruik maken van de WMMUR dual path code.
Dit is geen eenvoudige taak en liep de eerste keer mis. De XML file, wmmWASAdmin.xml moet aangepast worden voordat de wmm.xml wordt aangepast.
In wmm.xml staan de searchbases voor de gebruikte groepen.
4. Gebruikersgroep toevoegen voor de portal gebruikers
Dit kan op verschillende manieren:
- LDAP administrator, door een gebruiker aan een bestaande groep toe te voegen
- WPS administrator, direct in de portal een gebruiker toevoegen
- LDIF import
Ik heb de laatste optie gekozen, want die leek me het best in een omgeving waar je meerdere portalservers hebt, cluster en je het beheer zover mogelijk wilt automatiseren.
Tot zover een opsomming van de uitgevoerde taken. Er waren er nog meer, maar daar was geen tijd meer voor, dus die maak ik vanmiddag af.
Wat me opviel is dat het beheer van portalgebruikers niet in WAS kan. Zover gaat de integratie dus nog niet. Dat was ook al genoemd in de WPS security sessie van gisteren, maar nu heb ik dat dus kunnen zien...
LotuSphere 2006
|
vrijdag, januari 20, 2006
Dit jaar nogal laat besloten om toch naar de LotuSphere in Orlando te gaan.
Gelukkig kan ik logeren bij de Appligate crew, dus dat scheelt weer een hotel.
Ik ga een dag eerder als de anderen omdat de Martinair vlucht op zaterdag vol zit.
Dat geeft me meteen de mogelijkheid om zaterdag al de Premium Outlet Store te overvallen...
Dit jaar wil ik me focussen op de volgende onderwerpen:
- Security
- Avaiability
- WebSphere/Portal/Domino intergratie
Ik zal proberen hier iedere dag een verslag te posten van de sessies die ik gevolgd heb.
Microsoft Sued Over Alleged Xbox 360 Glitch
|
vrijdag, december 09, 2005
LOS ANGELES (Reuters) - A Chicago man who bought Microsoft Corp.'s (MSFT.O: Quote, Profile, Research) new Xbox 360 has sued the world's largest software maker, saying the new video game console has a design flaw that causes it to overheat and freeze up.
The proposed class action claims that in Microsoft's bid to gain share in the $25 billion global video game market, the company was so intent on releasing the Xbox 360 before competing next-generation machines from Sony Corp. (6758.T: Quote, Profile, Research) and Nintendo Co Ltd. (7974.OS: Quote, Profile, Research) that it sold a "defectively designed" product.
Robert Byers, who brought the suit, said the power supply and central processing unit in the Xbox 360 overheat, affecting heat-sensitive chips and causing the console to lock up.
Microsoft spokeswoman Molly O'Donnell on Monday said the company does not comment on pending litigation.
Complaints about the problem surfaced quickly on gaming enthusiast Web sites after the Xbox 360 debuted on Nov. 22.
Console owners reported that some systems had crashed during regular use as well as during online game play using the Xbox Live service. Problems included screens going black and the appearance of a variety of error messages.
At the time O'Donnell told Reuters: "We have received a few isolated reports of consoles not working as expected."
She declined to say how many reports Microsoft had received and said that calls reporting the issue to the company represented a "very, very small fraction" of units sold.
The lawsuit, filed on Friday in federal court in Illinois, seeks unspecified damages and litigation-related expenses, as well as the replacement or recall of Xbox 360 game consoles.
© 2005 Reuters Limited. All rights reserved
Postbank weer gevist!
|
donderdag, november 24, 2005
Vanochtend ontving ik op mijn prive en zakelijk emailadres weer een Postbank Phishing email.
Nadat ik op de link klikte, werd de Postbank zakelijk website geopend en daarop een pop- up window met een formulier waarop o.a. TAN codes gevraagd werden...
Het ziet er allemaal weer aardig betrouwbaar uit, bahalve de tekst in het pop-up window, daar zit een flinke spelfout in, die bij de gemiddelde gebruiker toch wat argwaan moet wekken. "Verwelkoom naar Postbank.nl".
De eigenschappen van het pop- up window geven een ge-encodeerde url: http://www.postbank.nl_w0d5u8.c8n.3ju9q0q.orhacv.pop3.ru/index2.html
pop3.ru Wordt dus misbruikt voor het hosten van dit Phishing form. Net als de vorige keer wordt er dus een website in Rusland gebruikt om de aanval te plegen...
Als je de source bekijkt van het pop-up window zie je dat een formulier voor een webcounter wordt misbruikt: http://www.pochta.ru/regform.php?rid=hosting
CBK Review Seminar: Day 1
|
dinsdag, november 01, 2005
Vandaag is het dan zover... De eerste dag van het CBK Review Seminar op weg naar de CISSP certificatie.
De cursusleider is een doorgewinterde canadese security specialist, John C. Glover.
Hij is naast CISSP ook CISA en CMC gecertificeerd. Praat met het grootste gemak de slides aan elkaar gelardeerd met een dosis humor.
Dat is wel zo prettig want we hebben een hoop stof te verwerken.
Vandaag hebben we de eerste twee domeinen behandeld, Information Security Management en Access Control Systems en Methodology. De domainen worden behandeld aan de hand van de 5 Functional Areas:
Ik heb een aantal url's waarneer gerefereerd werd, hieronder opgenomen:
CCCure.org een portal met een hoop CISSP resources;
De RBAC (Roles Based Access Control) pagina van het NIST;
Software Engineering Body of Knowledge;
ASIS, Security Portal;
Een pagina met een goede beschrijving van Distributed Reflection DOS Attack, op een site die met die techniek is aangevallen;
De WarDriveMap van Nederland. Staat jou AccessPoint er ook op:)
Ik sluit af met een beschrijving door John van een bekende handeling: "The Three Finger Salute" Ctrl- Alt- Delete!
De cursusleider is een doorgewinterde canadese security specialist, John C. Glover.
Hij is naast CISSP ook CISA en CMC gecertificeerd. Praat met het grootste gemak de slides aan elkaar gelardeerd met een dosis humor.
Dat is wel zo prettig want we hebben een hoop stof te verwerken.
Vandaag hebben we de eerste twee domeinen behandeld, Information Security Management en Access Control Systems en Methodology. De domainen worden behandeld aan de hand van de 5 Functional Areas:
- Information Protection Requirements
- Information Protection Environment
- Security Technology and Tools
- Assurance, Trust and Confidence Mechanisms
- Information Protection and Management Services
Ik heb een aantal url's waarneer gerefereerd werd, hieronder opgenomen:
CCCure.org een portal met een hoop CISSP resources;
De RBAC (Roles Based Access Control) pagina van het NIST;
Software Engineering Body of Knowledge;
ASIS, Security Portal;
Een pagina met een goede beschrijving van Distributed Reflection DOS Attack, op een site die met die techniek is aangevallen;
De WarDriveMap van Nederland. Staat jou AccessPoint er ook op:)
Ik sluit af met een beschrijving door John van een bekende handeling: "The Three Finger Salute" Ctrl- Alt- Delete!
HP Digital Sender 9100C
|
woensdag, oktober 05, 2005
Onlangs heb ik een HP Digital Sender 9100C in mijn bezit gekregen. Het is een kleuren netwerkscanner met een automatic document feeder zodat je documenten van zo'n 50 pagina's in één keer kunt scannen en naar verschillende bestemmingen in het netwerk kunt versturen.
Ik ken het apparaat al jaren en heb het bij verschillende (grootschalige) projecten ingezet. Maar nu ik er eentje zelf heb, wil ik mijn archief en documentenstroom gaan digitaliseren.
Na de aansluiting en configuratie ontdekte ik toch al snel een paar eigenschappen die me niet zo aanstonden bij het gebruik op mijn werkplek. Hij maakt erg veel lawaai. Het geruis is afkomstig van de harddisk en de fan. Verder staat de signature in de emails die het aparaat verzend me niet aan. Steevast wordt daarin de url van HP opgenomen.
Fan
Het geluidsprobleem denk ik op te lossen door de fan te vervangen. Er zit nu een DC fan van Sanyo Denki in, type: DC Pico Ace 25, model: 109R0624MH403. MH geeft multispeed aan, maar het operating system van de Digital Sender maakt daar geen gebruik van. Er bestaat geen 'sleep' optie in het configuratie menu.
Harddisk
Ook de harddisk maakt teveel lawaai. Het is een Quantum Fireball lct 10 van 5Gb. Een 5400 toeren schijfje. Ik ga dus opzoek naar een schijf die veel minder lawaai maakt, maar ik zal eerst moeten testen of de schijf wel te vervangen is en of het operating system van de Digital Sender ook schijven met een andere capaciteit accepteert.
Operating System
Ik denk dat het OS gedeeltelijk embedded is. Het moederbord bevat een NEC chipset waarin waarschijnlijk een deel van het OS op een ROM is opgeslagen. Ik heb de harddisk gedemonteerd om een Ghost image te kunnen maken. Er staan 4 partities op de disk. 3 FAT 16 partities en één Linux partitie. 2 Van de 3 FAT 16 partities zijn kwa directory indeling gelijk. Ik denk dat één van de partities de voorlaatste configuratie bevat en de andere de actieve configuratie. Ik moet het image nog verder onderzoeken, maar ik begin met het naar een andere disk te schrijven en dan die andere disk in de Digital Sender te monteren om te zien of het OS ook disks met een andere capaciteit accepteert.
Signature
Toen ik de partities onderzocht vond ik ook de templates die worden gebruikt bij het verzenden van emails en faxen. Die kan ik dus gaan bewerken naar believen en weer op de partities plaatsen. Dan ben ik tenminste van de HP reclame af en kan ik daar een mooie disclamer o.i.d. opzetten.
Het reversed engineering/ tweak project krijgt nog een vervolg, dus kom nog eens terug om dat te lezen!
Op weg naar CISSP certificatie
|
vrijdag, augustus 12, 2005
Vandaag heb ik me opgegeven voor het CISSP review seminar dat in november door (ISC)2 en het CIBIT georganisseerd wordt. In december zal ik het examen afleggen en hoop dan dus CISSP gecertificeerd te zijn.
Op mijn weblog zal ik de vorderingen en mijn ervaringen loggen.
Ik ben begonnen met de aanschaf van het boek: "CISSP All-in-One Exam Guide, Second Edition (All-in-One)". En ik heb me geregistreerd op de Security Talks CISSP Study Group.
Op mijn weblog zal ik de vorderingen en mijn ervaringen loggen.
Ik ben begonnen met de aanschaf van het boek: "CISSP All-in-One Exam Guide, Second Edition (All-in-One)". En ik heb me geregistreerd op de Security Talks CISSP Study Group.
Cross Site Scripting (XSS)
|
woensdag, juni 29, 2005
In een training bij de leverancier van WebInspect, Itamon, werd Cross Site Scripting uitvoerig behandeld. De cursusleider gaf een aantal "leuke" voorbeelden. Sites van o.a. Halfords in Engeland en de Barclays Bank werden voorzien van afbeeldingen die je niet op die websites zou verwachten.
Om het fenomeen echt goed te begrijpen, ben ik opzoek gegaan naar websites die vulnerable zijn om vervolgens uit te proberen wat er allemaal mogelijk is. Bij het zoeken naar een vulnerable website ben ik uitgegaan van websites waar zoekfuncties worden aangeboden. Zo kwam ik op Funda.
Zoekfunctie op de homepage, h1 Hello World /h1 ingevuld en ja hoor, beet!
Zo zie je maar dat het niet zo moeilijk is om een site te vinden die vulnerable is. Het was de eerste site die bij me opkwam om te testen...
Abonneren op:
Posts (Atom)